DPDP अधिनियम: क्या भारत को आखिर असली निजता मिली?
DPDP अधिनियम लागू कराने योग्य अधिकार और ₹250 करोड़ तक जुर्माना देता है, लेकिन सरकार की छूटें, बोर्ड की स्वतंत्रता, RTI का कमज़ोर होना, देर से अमल और पीड़ित को मुआवज़ा न मिलना विवादित हैं।
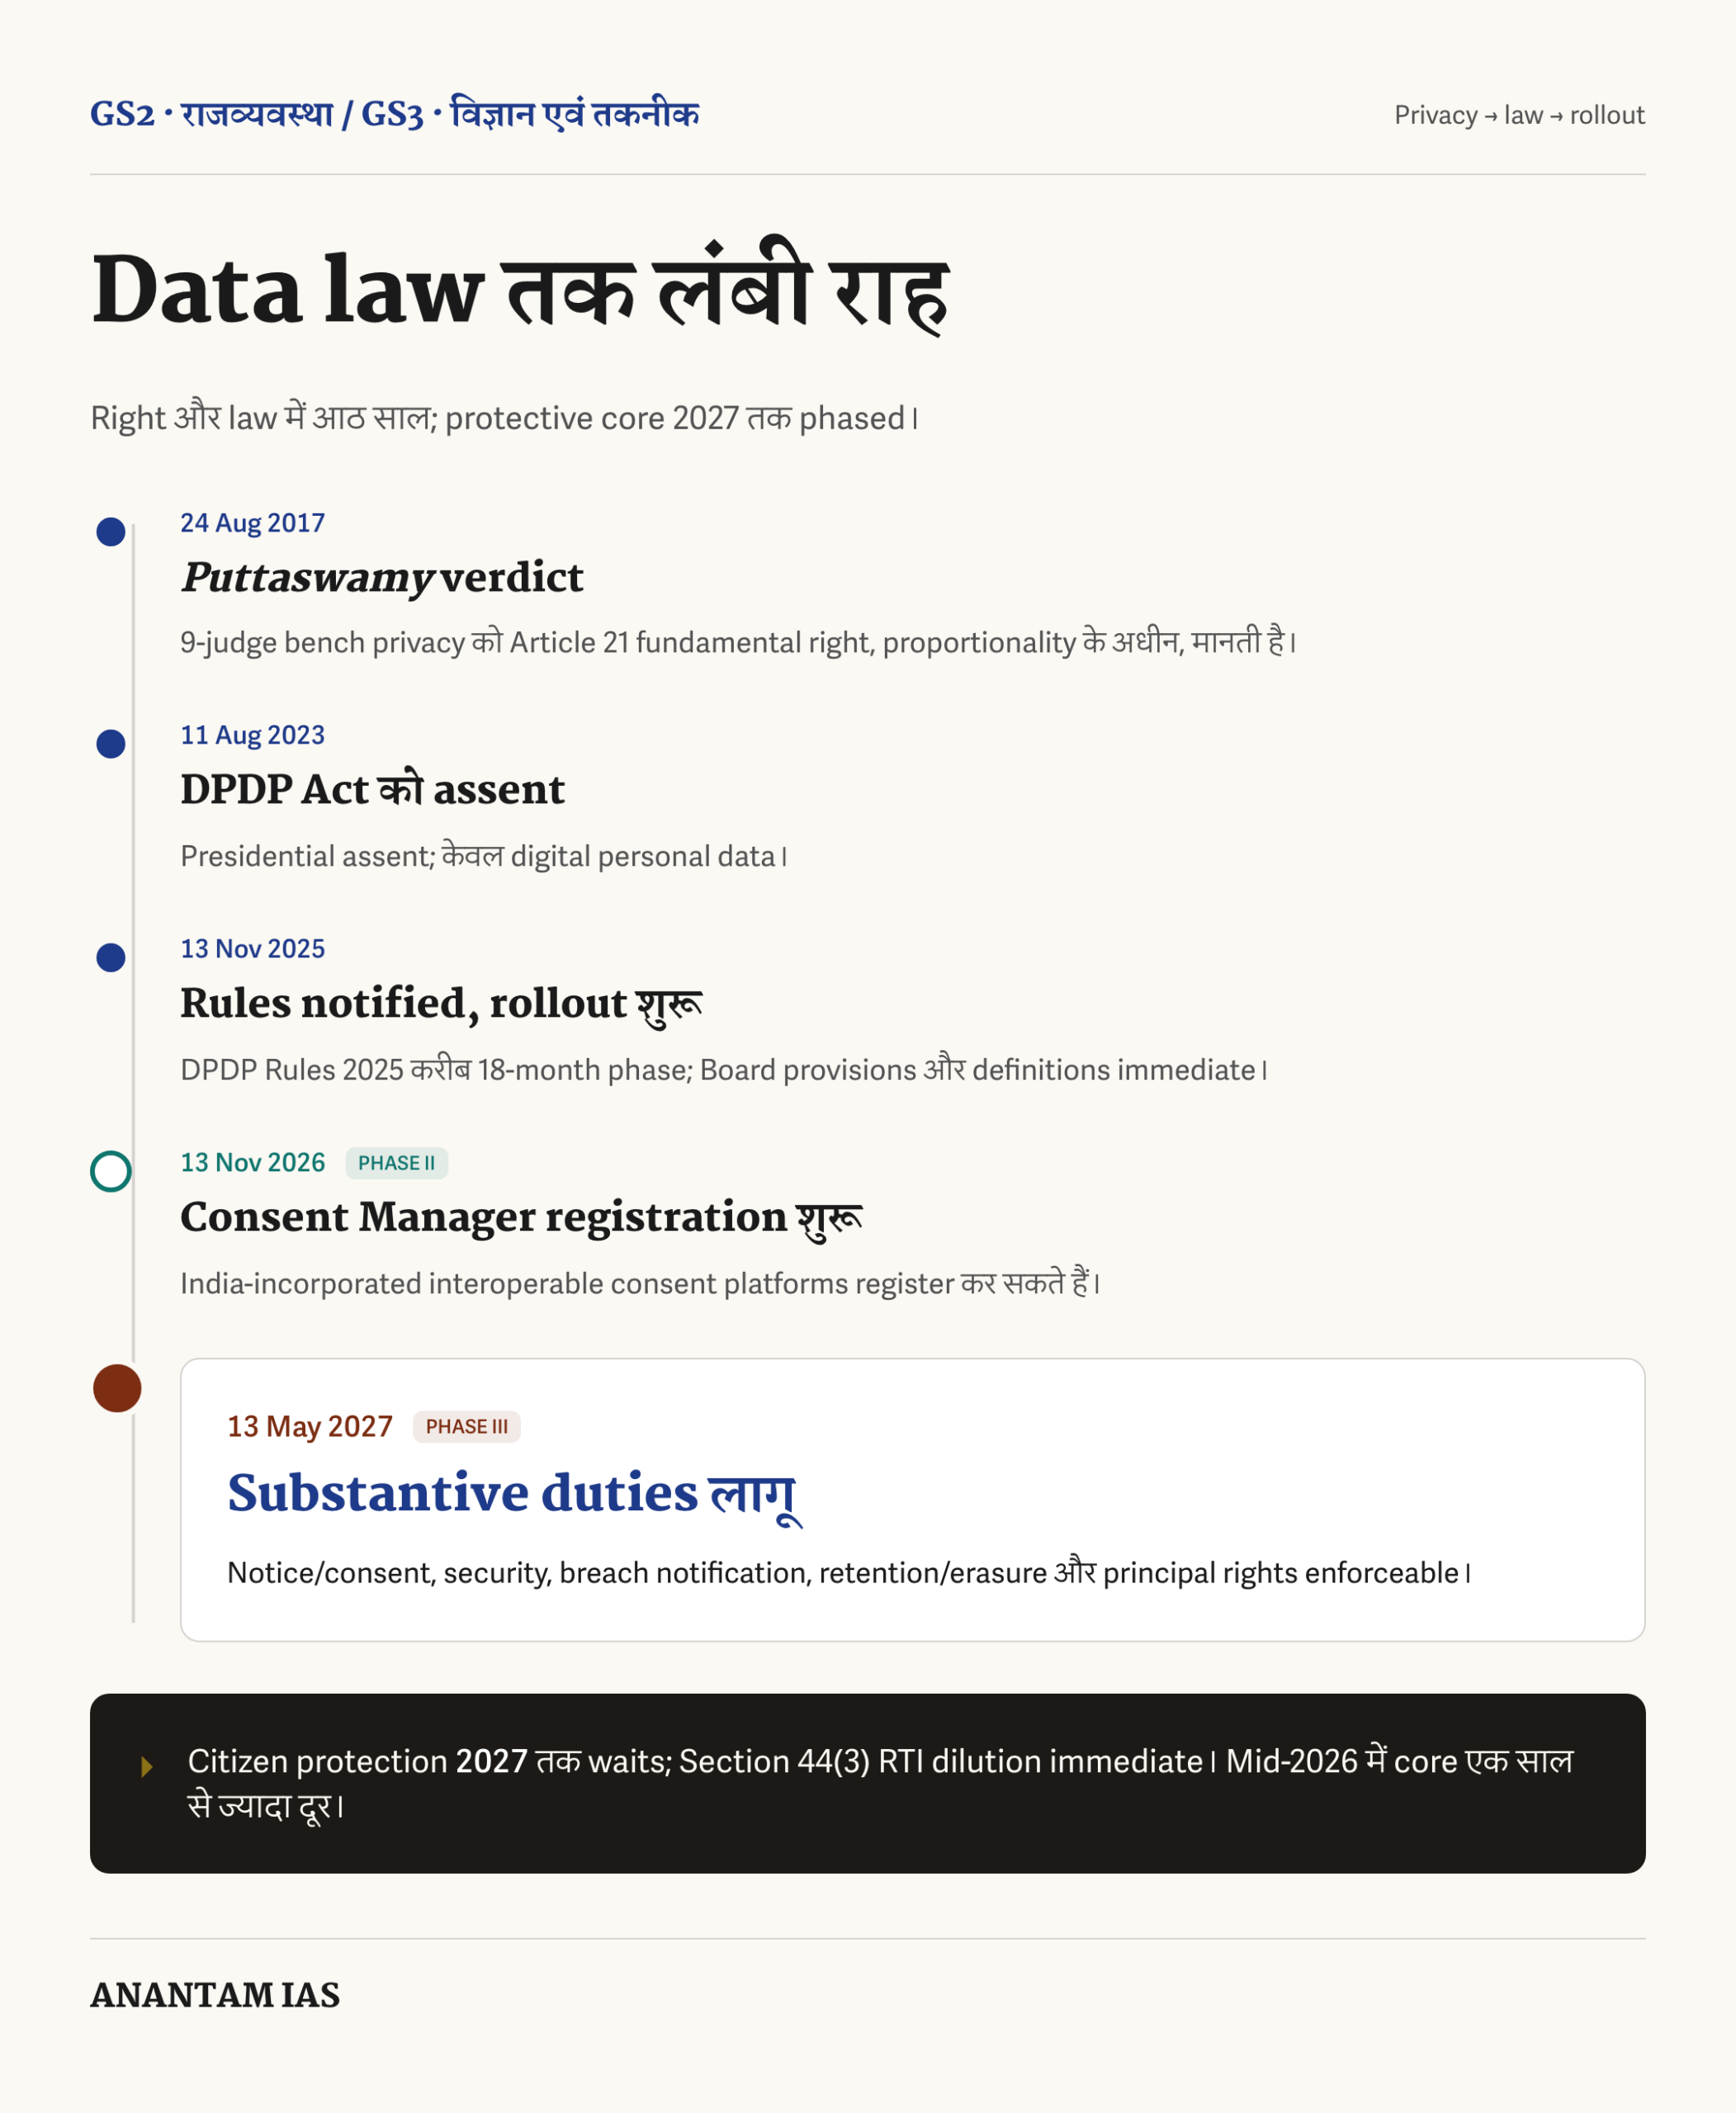
आठ साल तक भारत के पास निजता का मौलिक अधिकार था, उसे चलाने वाला क़ानून नहीं। सर्वोच्च न्यायालय ने 24 अगस्त 2017 को 9 न्यायाधीशों वाली Puttaswamy पीठ में निजता को अनुच्छेद 21 के जीवन और व्यक्तिगत स्वतंत्रता का हिस्सा माना। लेकिन बैंक, दूरसंचार कंपनियाँ, अस्पताल और सरकार के पास डेटा रहा और नागरिक के संवैधानिक अधिकार का लागू कराने योग्य उपाय नहीं था। 13 नवंबर 2025 को Digital Personal Data Protection (DPDP) नियम अधिसूचित हुए और DPDP अधिनियम, 2023 चालू हुआ। अब भारत के पास पहला लागू, लागू कराने योग्य डेटा-संरक्षण ढाँचा है। यह असली प्रगति है, लेकिन सरकार की छूटें, बोर्ड की स्वतंत्रता और RTI का कमज़ोर होना तय करते हैं कि निजता असली है या दिखावटी। सर्वोच्च न्यायालय ने अधिनियम की संवैधानिक चुनौती पर नोटिस दिया है।
मुद्दा क्या है?
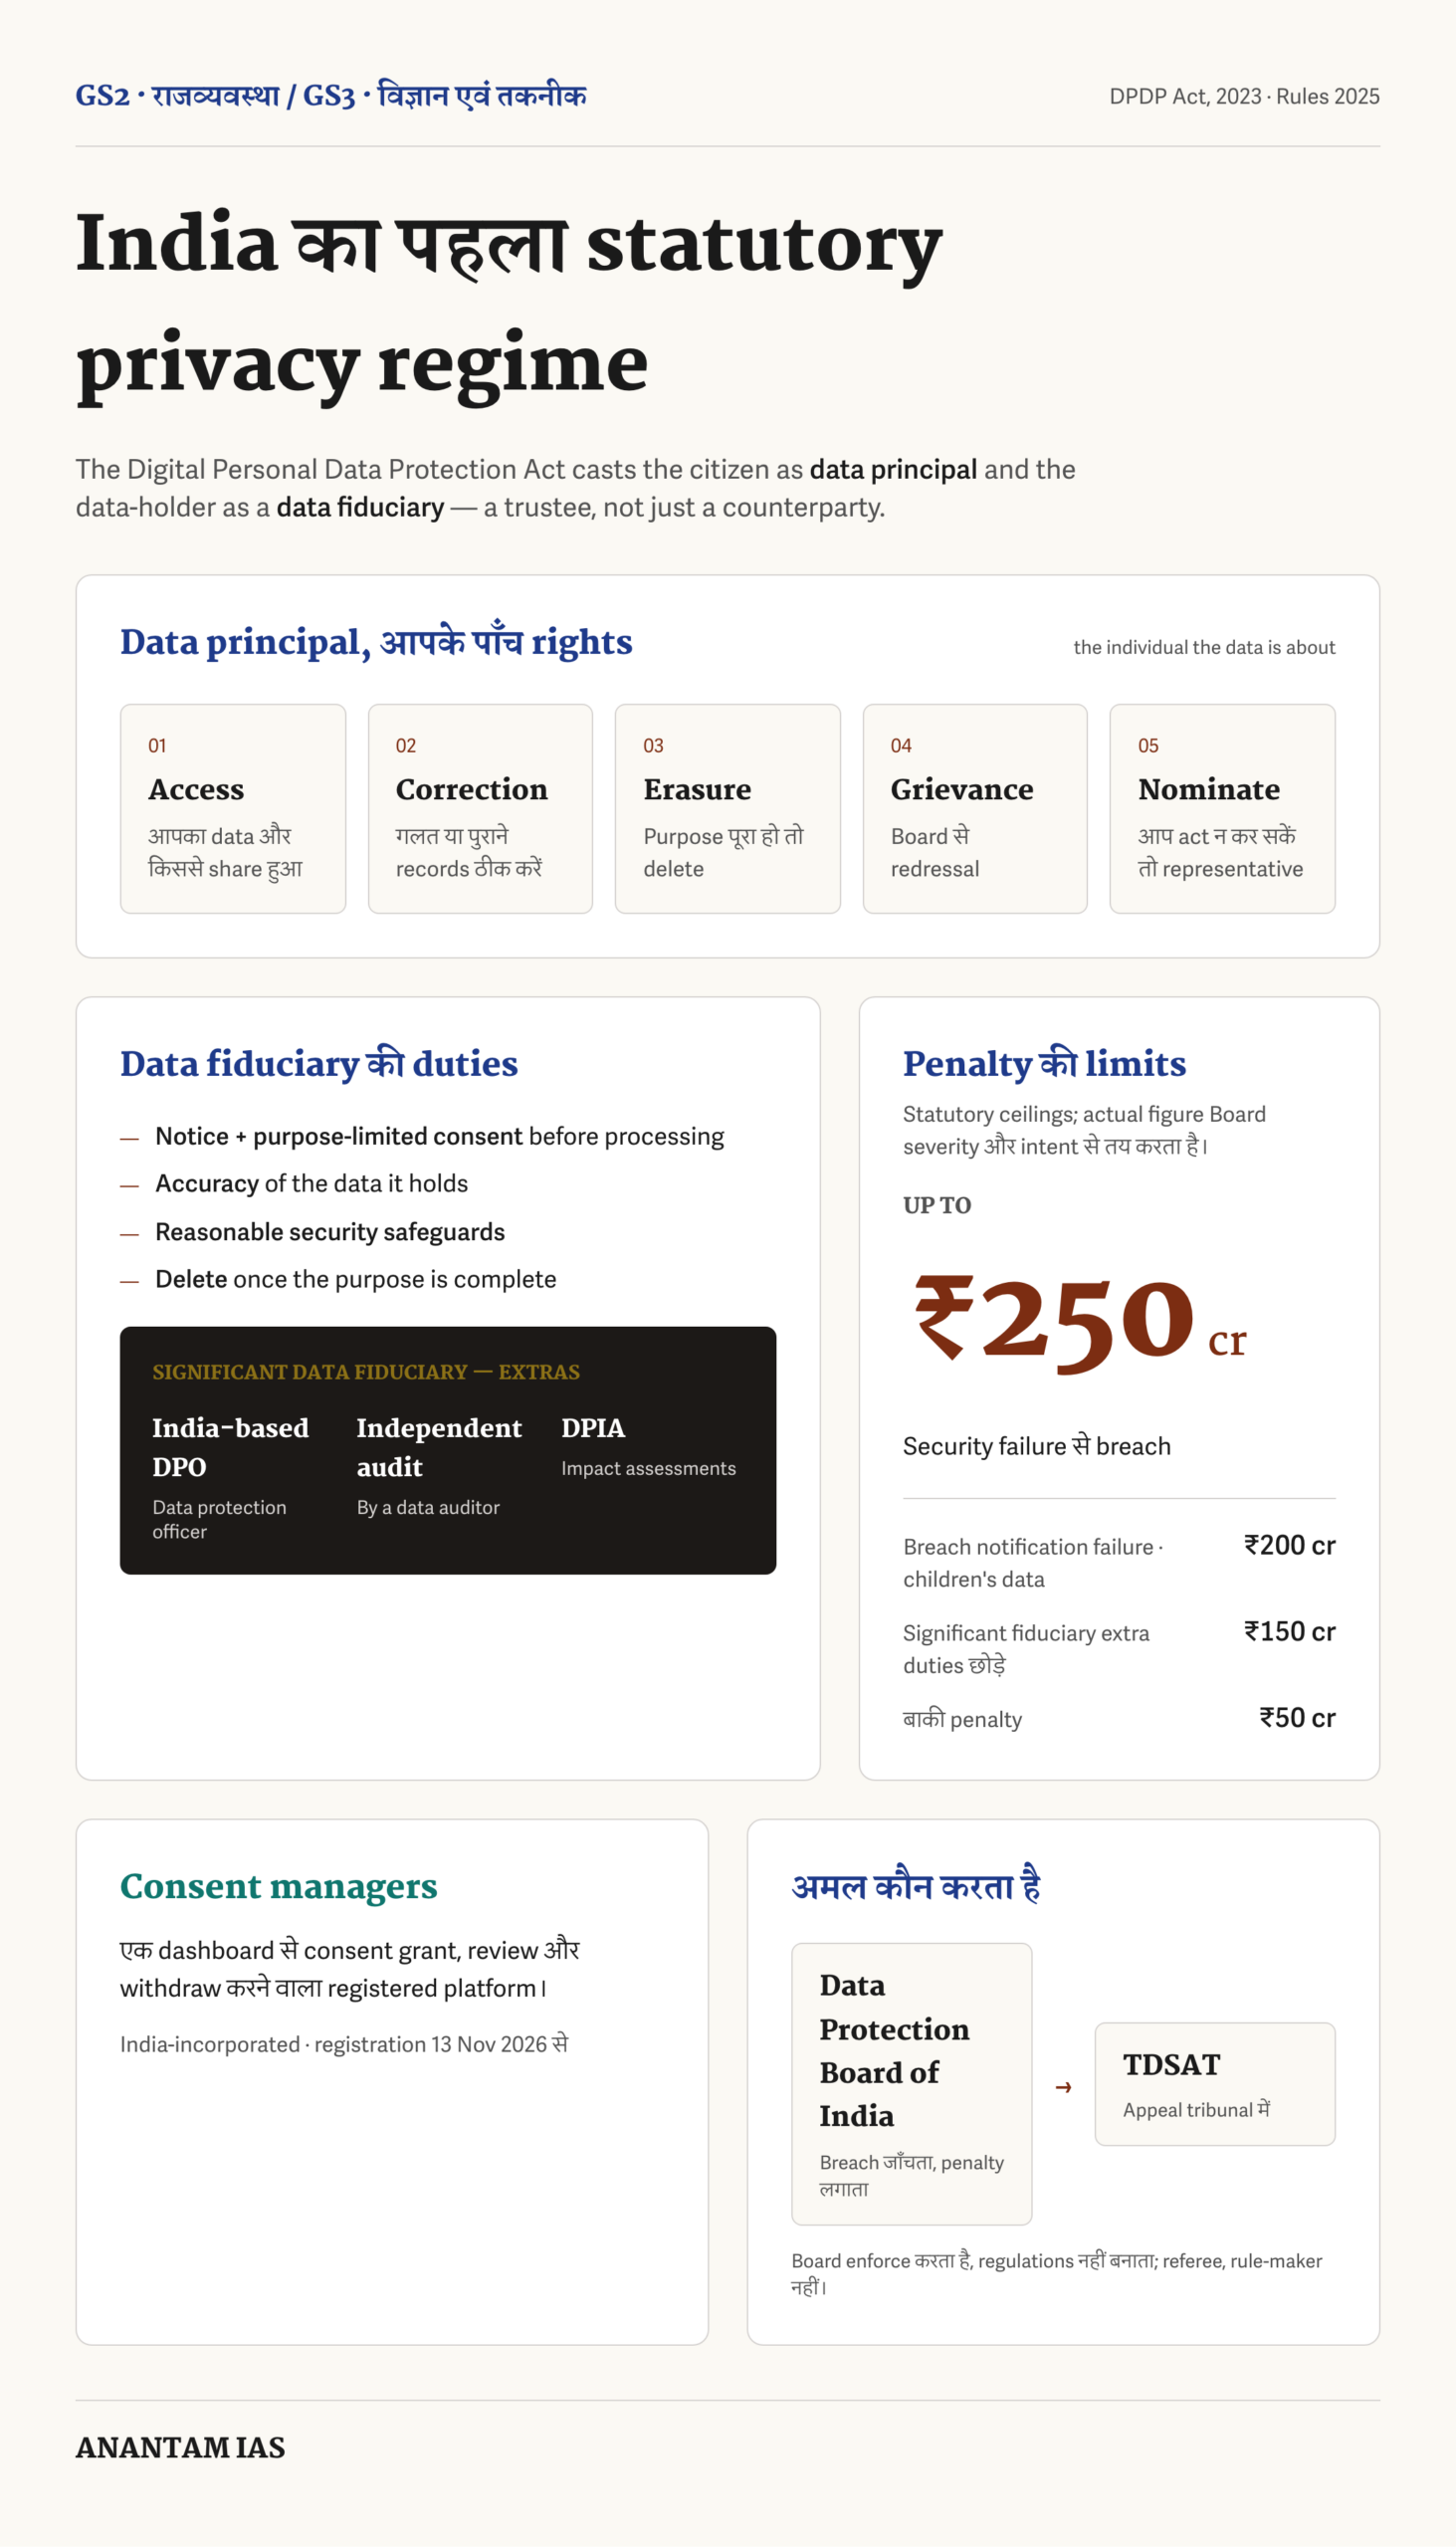
डेटा प्रिंसिपल (data principal) वह व्यक्ति है जिसका व्यक्तिगत डेटा है, यानी आपका डेटा तो आप। डेटा फिड्यूशियरी (data fiduciary) वह बैंक, ऐप, अस्पताल या सरकारी विभाग है जो तय करता है डेटा क्यों और कैसे संसाधित होगा। फिड्यूशियरी शब्द विश्वास की ज़िम्मेदारी बताता है। अधिनियम केवल डिजिटल व्यक्तिगत डेटा पर लागू है: डिजिटल रूप में इकट्ठा किया गया या बाद में डिजिटल बनाया गया डेटा। जो कागज़ी रिकॉर्ड कभी सर्वर तक न पहुँचा, वह बाहर है।
क़ानूनी आधार सहमति है, तय वैध उपयोगों (legitimate uses) के अपवाद के साथ, जैसे स्वेच्छा से बाँटना या सरकार द्वारा सब्सिडी, लाइसेंस, लाभ देने के लिए संसाधन। डिफ़ॉल्ट: साफ़ मकसद के साथ पहले पूछें, मकसद खत्म तो संसाधन खत्म।
नियम सहमति प्रबंधक (consent manager) लाते हैं, पंजीकृत आपस में जुड़ने वाला मंच जहाँ डैशबोर्ड से सेवाओं में सहमति देना, देखना या वापस लेना हो। भारत में निगमित और बताई गई न्यूनतम शुद्ध संपत्ति ₹2 करोड़; पंजीकरण 13 नवंबर 2026 से। मकसद सूचना पर खुद फैसला करना है।
Data Protection Board of India केंद्र सरकार का निकाय है जो उल्लंघन की जाँच करता है और जुर्माना लगाता है; अपील TDSAT में। बोर्ड लागू कराता है, विनियम या बाध्यकारी मार्गदर्शन नहीं बना सकता: रेफरी, नियम-निर्माता नहीं। सीमा-पार स्थानांतरण नकारात्मक-सूची मॉडल है: डेटा किसी देश जा सकता है जब तक सरकार गंतव्य पर रोक न लगाए; सब जगह स्थानीयकरण नहीं। संवैधानिक कसौटी Puttaswamy की आनुपातिकता है: सरकार की दखल क़ानूनी हो, वैध मकसद वाली हो और ज़रूरी सीमा से ज्यादा रोक लगाने वाली न हो।
आँकड़े क्या बताते हैं?
सुरक्षा उपाय टूटकर उल्लंघन पर जुर्माना ₹250 करोड़ तक; उल्लंघन की सूचना और बच्चों के डेटा के उल्लंघन पर ₹200 करोड़ तक; महत्वपूर्ण डेटा फिड्यूशियरी अतिरिक्त कर्तव्य पूरे न करे तो ₹150 करोड़ तक; बाकी ₹50 करोड़ तक। हर एक वैधानिक ऊपरी सीमा है, तय जुर्माना नहीं; बोर्ड गंभीरता और मंशा से असल रकम तय करता है। सूचना प्रौद्योगिकी अधिनियम की चिथड़ी व्यवस्था में जुर्माना गोल-मोल छोटी गलती थी, ₹250 करोड़ नहीं।
डेटा प्रिंसिपल को पहुँच और साझा करने की जानकारी, सुधार या मिटाना, शिकायत निवारण और अक्षमता में नामित व्यक्ति के अधिकार हैं। लेकिन अमल करीब 18 महीने के चरणों में है। बोर्ड के प्रावधान और परिभाषाएँ 13 नवंबर 2025; सहमति-प्रबंधक पंजीकरण 13 नवंबर 2026; सूचना-सहमति, सुरक्षा, उल्लंघन की सूचना, रखना या मिटाना और प्रिंसिपल अधिकार 13 मई 2027 से लागू कराने योग्य। 2026 के मध्य में सुरक्षा का मूल हिस्सा एक साल से ज्यादा दूर था।
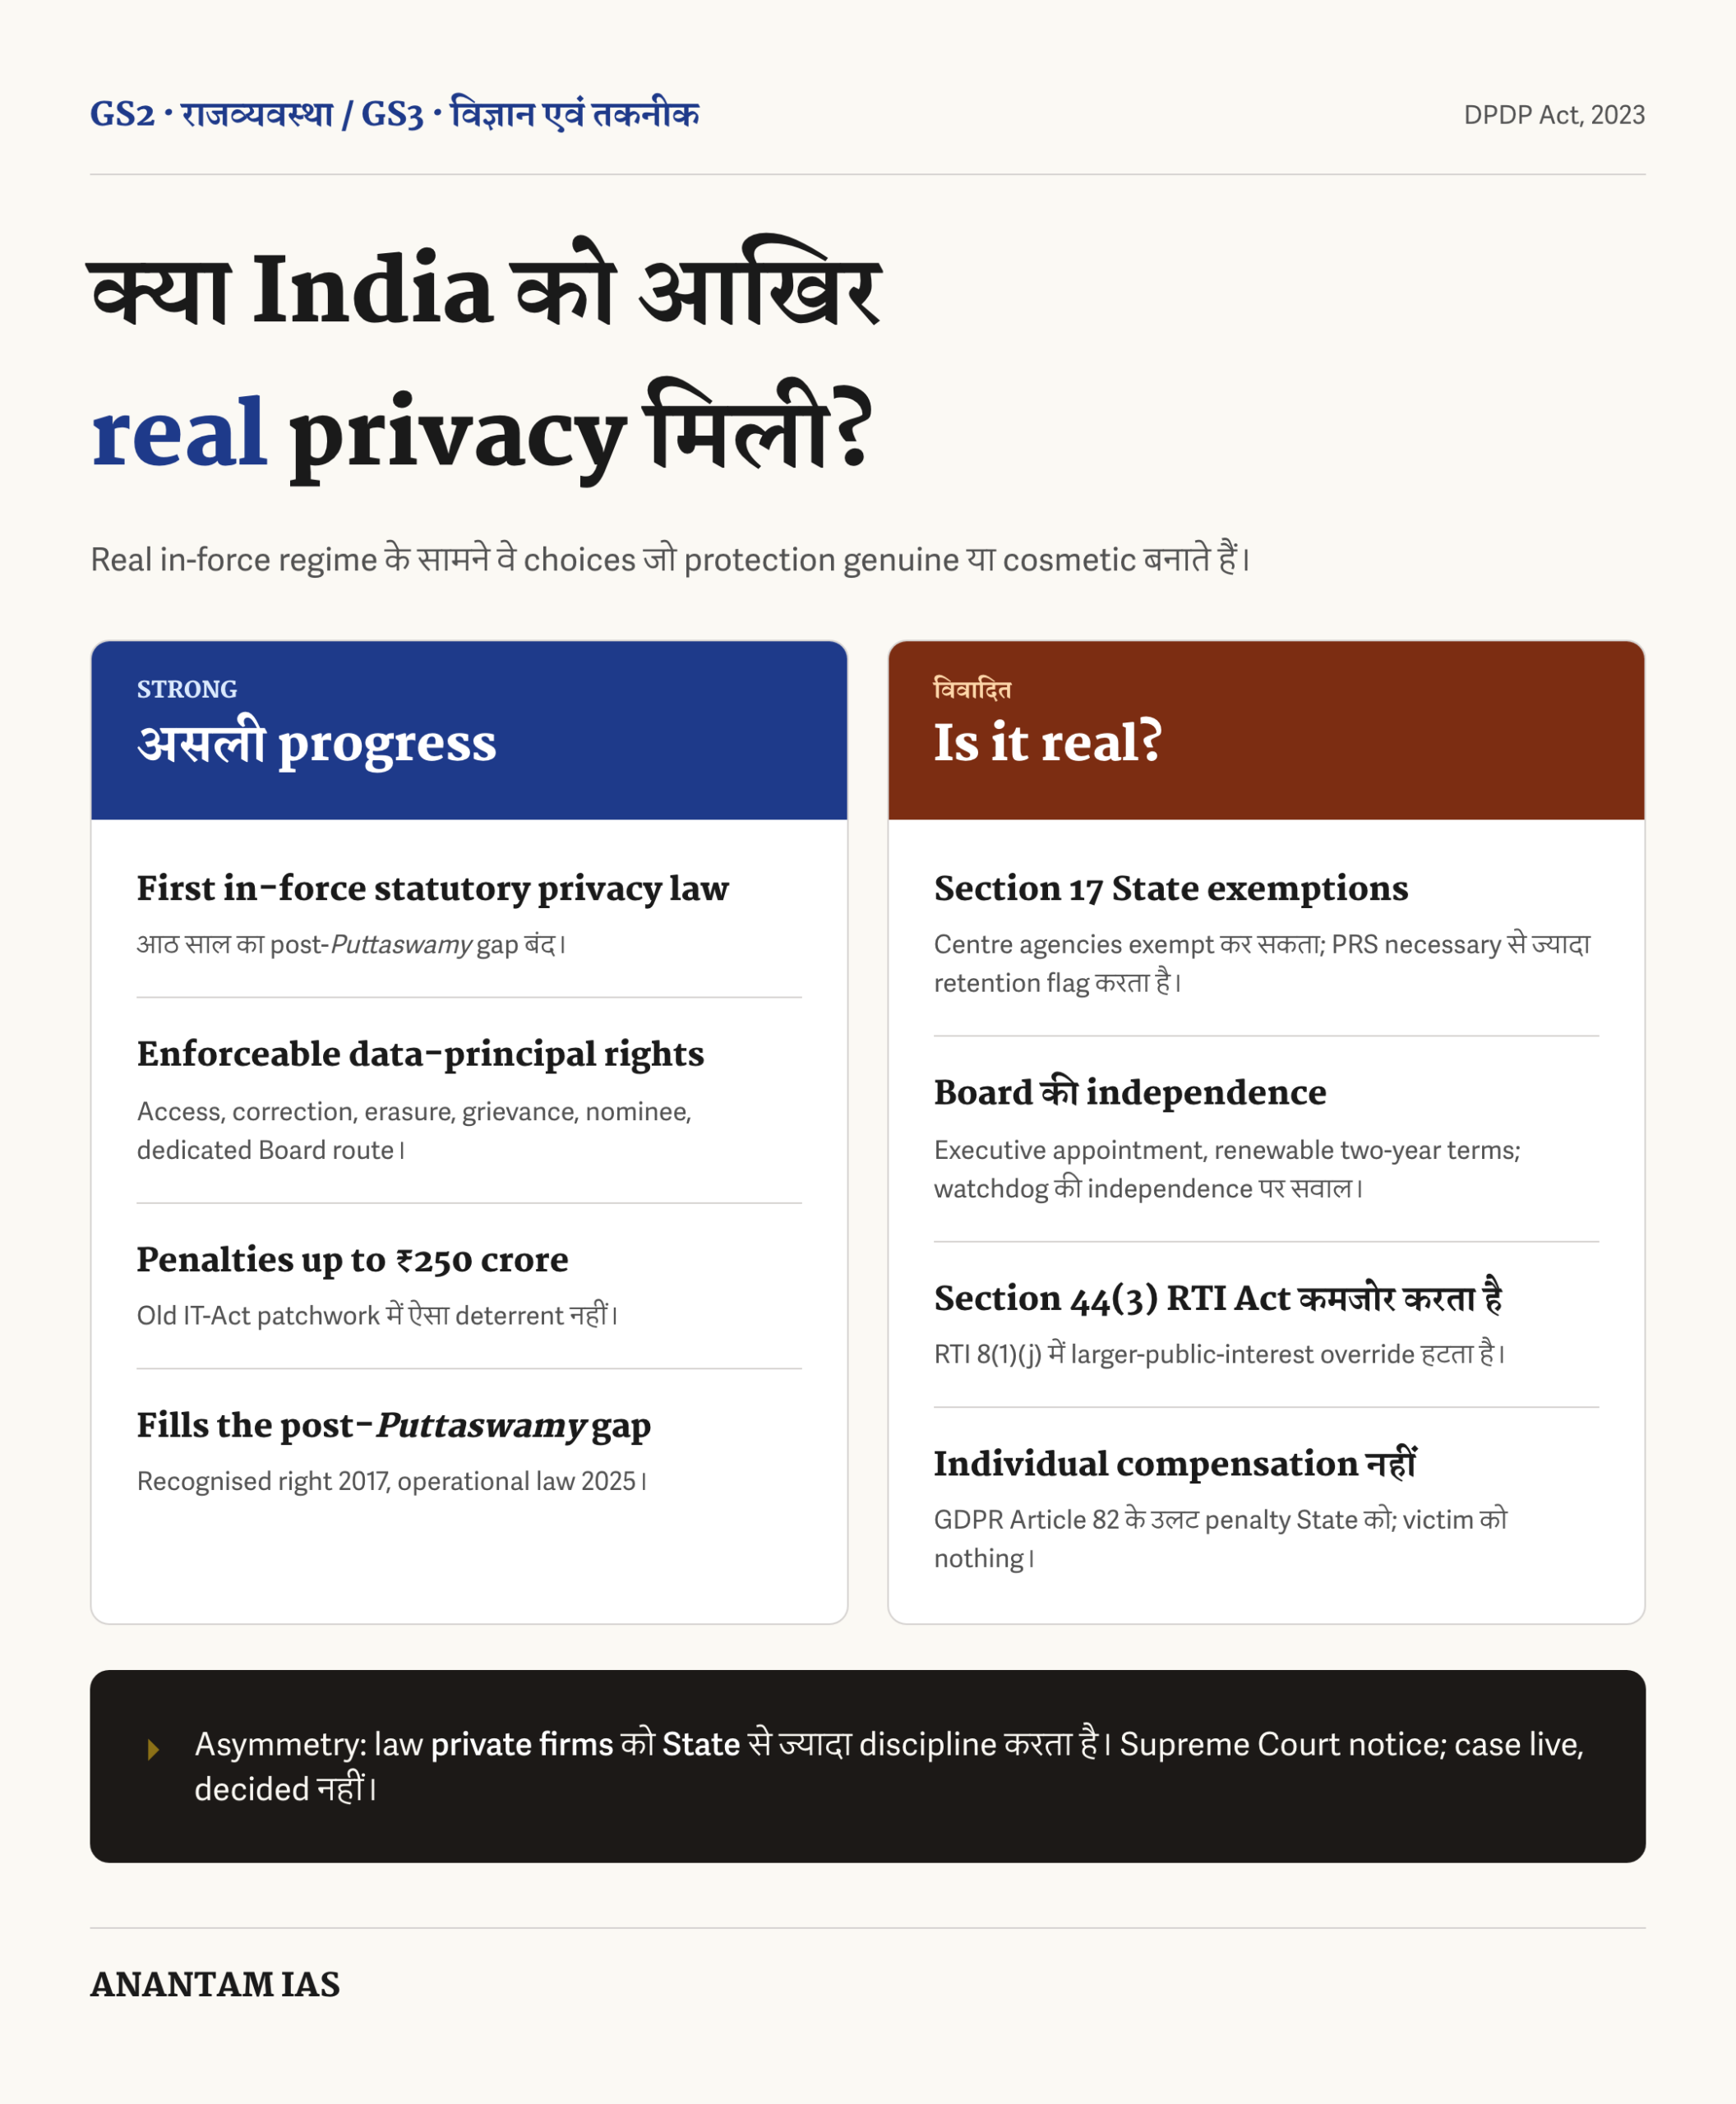
GDPR अनुच्छेद 82 पीड़ित व्यक्ति को मुआवज़े का मुकदमा देता है। DPDP में यह रास्ता नहीं; जुर्माना सरकार को जाता है, पीड़ित को नहीं। 2019 के मसौदे में मुआवज़ा था, अंतिम रूप में नहीं। डेटा पोर्टेबिलिटी का अधिकार नहीं, भुलाए जाने का स्पष्ट अधिकार नहीं, पत्रकारिता का अपवाद नहीं। यह GDPR से हल्का पहली पीढ़ी का क़ानून है।
अधिनियम के पक्ष में तर्क
2017 के Puttaswamy के आठ साल बाद 2025 के नियमों ने चलाने वाली कमी बंद की। ढाँचा अधिसूचित है, पालन की घड़ी चल रही है। पहुँच, सुधार, मिटाना, शिकायत और नामांकन वैधानिक हैं, समर्पित बोर्ड के रास्ते के साथ। पहले अस्पष्ट धीमा दीवानी मुकदमा; अब विशेषज्ञ मंच।
₹250 करोड़ तक सुरक्षा-उल्लंघन का डर बोर्ड रूम का व्यवहार बदलता है। मकसद से बँधी, वापस ली जा सकने वाली सहमति और आपस में जुड़ने वाले सहमति प्रबंधक अरब से अधिक नागरिकों के लिए खुद फैसला करने का महत्वाकांक्षी डिज़ाइन हैं। अमल अभी परखा नहीं गया, दिशा सही है।
एक राष्ट्रीय मानक क्षेत्रीय नियमों की उलझन घटाता है, छोटी फर्मों पर हल्का बोझ रहता है और नकारात्मक-सूची वाले स्थानांतरण सेवा अर्थव्यवस्था के वैश्विक डेटा प्रवाह रखते हैं। महत्वपूर्ण डेटा फिड्यूशियरी भारत-स्थित डेटा संरक्षण अधिकारी, स्वतंत्र अंकेक्षण और डेटा संरक्षण प्रभाव आकलन रखते हैं; भारी कर्तव्य जोखिम के जमाव पर। बच्चों का डेटा अलग सुरक्षा पाता है। आनुपातिक नियमन, एक ही हथौड़ा नहीं।
अधिनियम के खिलाफ तर्क
निजता क़ानून की असलियत सबसे ताकतवर इकट्ठा करने वाले, यानी सरकार, पर सीमा से मापी जाती है। धारा 17 में केंद्र सरकार संप्रभुता, राज्य सुरक्षा, सार्वजनिक व्यवस्था और अपराध रोकथाम पर एजेंसियों को छूट दे सकती है। PRS का खतरा बताता है कि सरकार ज़रूरत से ज्यादा डेटा इकट्ठा या रख सकती है। खुला दरवाज़ा Puttaswamy की ज़रूरत और आनुपातिकता से टकराता है।
बोर्ड कार्यपालिका से नियुक्त, नवीकरणीय दो साल के कार्यकाल, MeitY के नीचे। SFLC इसे कार्यपालिका की नियुक्ति शक्ति कहता है और IFF गहरी कार्यपालिका पकड़। निगरानी करने वाले की अगली पारी उसी कार्यपालिका पर हो जिसे लगाम लगानी है, तो ढाँचे का प्रोत्साहन नरम रहने का है।
धारा 44(3) ने RTI अधिनियम की धारा 8(1)(j) को “व्यक्तिगत सूचना” का लगभग-कंबल छूट बना दिया और पहले वाला बड़ा लोकहित संतुलन हटाया। पहले अधिकारी की संपत्ति, मतदाता या भूमि रिकॉर्ड लोकहित भारी पड़े तो मिल सकते थे; अब भ्रष्टाचार की जानकारी को व्यक्तिगत कहकर रोकी जा सकती है। Justice A.P. Shah Committee 2012 ने कहा था कि निजता क़ानून से RTI कमज़ोर न हो।
उल्लंघन के पीड़ित के लिए मुआवज़ा नहीं। सरकार जुर्माना ले सकती है, लीक स्वास्थ्य या वित्तीय डेटा से घायल व्यक्ति किनारे खड़ा। निगरानी का ढाँचा छूटा हुआ है। धारा 17 और धारा 36 के साथ नियम 23 सरकार की डेटा माँगों को आनुपातिकता के वादे से बाहर छोड़ते हैं।
गहरी संरचनात्मक तस्वीर
हर विवादित प्रावधान एक पैटर्न दिखाता है: क़ानून निजी कंपनियों को सरकार से ज्यादा अनुशासन देता है, जबकि Puttaswamy सरकार की दखल पर बाड़ लगाने के लिए था। खरीदारी ऐप पर सख्त और निगरानी एजेंसी पर नरम क़ानून छोटा मसला सुलझाता है, बड़ा खुला छोड़ता है। आनुपातिकता मूल थी; खुली सरकारी छूट परीक्षा लागू नहीं करती, रोक देती है।
क्रम भी यही कहता है। नागरिक सुरक्षा 2027 तक टली, RTI कमज़ोरी तुरंत। निजता और पारदर्शिता दोनों लोकतांत्रिक माल हैं। मेडिकल रिकॉर्ड व्यक्तिगत और सुरक्षित; मंत्री की छिपी संपत्ति व्यक्तिगत होकर भी छिपी नहीं होनी चाहिए। पुरानी RTI परीक्षा मामले-दर-मामला संतुलन करती थी; धारा 44(3) ने तराजू हटा दी। आलोचना निजता की रक्षा नहीं, निजता के नाम पर जानने का अधिकार सिकोड़ना है।
बोर्ड अंत में सरकारी विभाग के उल्लंघन या डेटा माँग पर फैसला करेगा। नवीकरणीय दो साल का कार्यपालिका-निर्भर कार्यकाल ईमानदारी का सवाल नहीं, प्रोत्साहन का डिज़ाइन है। इसलिए संवैधानिक मामला है। 16 फरवरी 2026 में The Reporters’ Collective Trust की याचिका पर नोटिस और RTI सवाल बड़ी पीठ की ओर; 12 मार्च 2026 को CJI Surya Kant की 3 न्यायाधीश पीठ ने धारा 36 और नियम 23 की व्यापक चुनौती पर नोटिस दिया, जुड़ी याचिकाएँ साथ लग गईं। न्यायालय ने क़ानून रद्द नहीं किया; मामला चल रहा है।
क्या किया जाना चाहिए?
- धारा 17 को आनुपातिकता की परीक्षा तक सिकोड़ें। छूटें मकसद-सीमित, समय-बद्ध और स्वतंत्र निगरानी में हों। राज्य सुरक्षा की ज़रूरतें वैध हैं, लेकिन परीक्षा पास करें, छोड़ें नहीं। यह व्यापक डिजिटल पब्लिक इंफ्रास्ट्रक्चर शासन से जुड़ता है।
- Data Protection Board को स्वतंत्र बनाएँ। चयन समिति में न्यायिक सदस्य या स्वतंत्र विशेषज्ञ, लंबा तय कार्यकाल और कार्यपालिका से कटी सेवा शर्तें।
- RTI का लोकहित संतुलन लौटाएँ। धारा 8(1)(j) में बड़ा लोकहित ओवरराइड या साफ़ लोकहित/पत्रकारिता अपवाद। नागरिक का मेडिकल रिकॉर्ड सुरक्षित रहे, अधिकारी की छिपी संपत्ति नहीं।
- उल्लंघन के पीड़ित को उपाय दें। समय पर सूचना और GDPR अनुच्छेद 82 तथा भारत के 2019 मसौदे जैसा वैधानिक मुआवज़ा रास्ता। घायल व्यक्ति के लिए उपाय बिना अधिकार आधा है।
- निगरानी सुधार जोड़ें। सरकार की इंटरसेप्शन या डेटा माँग पर वैधानिक, न्यायिक निगरानी वाले बचाव और आनुपातिकता। यही AI शासन में नियामक, उपयोगकर्ता और सबसे बड़े डेटा-धारक सरकार का भी सवाल है।
स्टार्टअप जितना सरकार को अनुशासन देने वाला निजता ढाँचा ही Puttaswamy अधिकार को रोज़मर्रा में असली बनाता है।
मुख्य परीक्षा के उत्तर में इसका इस्तेमाल
GS2 में अनुच्छेद 21 की निजता, नियामक की स्वतंत्रता, RTI, नागरिक-सरकार ई-शासन। GS3 में साइबर और डेटा सुरक्षा, डिजिटल अर्थव्यवस्था, तकनीक नियमन और सरकार की डेटा पहुँच का आंतरिक सुरक्षा कोण।
संभावित प्रश्न:
- DPDP अधिनियम, 2023 Puttaswamy निजता को चलाने लायक बनाता है, लेकिन आलोचक कहते हैं सरकार अपने ढाँचे से बाहर है। आलोचनात्मक जाँच कीजिए।
- डेटा-संरक्षण क़ानून और RTI उलटी दिशाओं में खिंच सकते हैं। DPDP धारा 44(3) के संदर्भ में चर्चा करें।
- डेटा-संरक्षण ढाँचे की ताकत लागू कराने वाले की स्वतंत्रता है। Data Protection Board से मूल्यांकन करें।
उत्तर में लिखने लायक आँकड़े:
- Puttaswamy 24 अगस्त 2017, सर्वसम्मत 9 न्यायाधीश, अनुच्छेद 21 निजता और आनुपातिकता।
- DPDP अधिनियम की सहमति 11 अगस्त 2023; केवल डिजिटल व्यक्तिगत डेटा।
- नियम 13 नवंबर 2025; सहमति प्रबंधक 13 नवंबर 2026; मूल कर्तव्य 13 मई 2027।
- सुरक्षा चूक पर उल्लंघन जुर्माना ₹250 करोड़ तक, ऊपरी सीमा, तय जुर्माना नहीं।
- GDPR अनुच्छेद 82 के उलट पीड़ित मुआवज़ा नहीं; जुर्माना सरकार को।
- धारा 44(3) ने RTI 8(1)(j) का बड़ा लोकहित ओवरराइड हटाया।
- सर्वोच्च न्यायालय के नोटिस 16 फरवरी और 12 मार्च 2026; चुनौती चल रही है, फैसला नहीं।
मुख्य शब्द: डेटा प्रिंसिपल, डेटा फिड्यूशियरी, महत्वपूर्ण डेटा फिड्यूशियरी, सहमति प्रबंधक, वैध उपयोग, मकसद की सीमा, डेटा न्यूनतमकरण, आनुपातिकता, सूचनात्मक निजता, नकारात्मक-सूची सीमा-पार स्थानांतरण और निगरानी सुधार।
संतुलित निष्कर्ष: भारत के पास आखिर निजता क़ानून है, असली प्रगति। असली निजता की एक कसौटी है: सरकार खुद को उतनी सख्ती से बाँधती है जितना बाकी को।
उत्तर कैसे बनाएँ?
आठ साल के अंतराल से शुरू करें: 2017 मौलिक अधिकार, 2025 चलाने वाले नियम। फिर प्रिंसिपल और फिड्यूशियरी। जल्दी आँकड़े: 24 अगस्त 2017, 13 मई 2027 और ₹250 करोड़; अधिकार असली लेकिन टले हुए, डर गंभीर। दोनों पक्ष पूरे दम से रखें: प्रगति मानें तो छूटें और RTI; आलोचना करें तो लागू कराने योग्य अधिकार और जुर्माना। सुधार धारा 17, बोर्ड, RTI, पीड़ित उपाय, निगरानी में बाँटें।
आम गलतियाँ
- अधिनियम और अमल न मिलाएँ। सहमति 2023, सुरक्षा ज़्यादातर 2027।
- GDPR की नकल न कहें। मुआवज़ा, पोर्टेबिलिटी, भुलाए जाने के अधिकार नहीं; नकारात्मक-सूची स्थानांतरण मॉडल।
- अदालत की चुनौती का फैसला न लिखें। न्यायालय ने नोटिस दिया, रद्द नहीं किया।
- सरकारी छूटें एकतरफा न लें। सुरक्षा ज़रूरत असली है; आलोचना खुलेपन और आनुपातिकता न होने की है।
- नागरिक न भूलें। RTI उपयोगकर्ता जिसे संपत्ति घोषणा न मिली और उल्लंघन का पीड़ित जिसे मुआवज़ा नहीं, उन्हें नाम दें।
उत्तर की छोटी रीढ़
- परिचय: 2017 अधिकार, 2025 क़ानून, आठ साल का अंतराल; प्रिंसिपल/फिड्यूशियरी।
- साक्ष्य: 2-3 तारीखें या जुर्माना, मतलब सहित।
- तर्क: लागू अधिकार और जुर्माने, फिर धारा 17, बोर्ड, RTI, मुआवज़ा।
- निदान: निजी फर्में सरकार से ज्यादा अनुशासित; आनुपातिकता गायब कसौटी।
- आगे: 4-5 सुधार, कर्ता सहित।
- निष्कर्ष: क़ानून असली है; निजता असली है या नहीं, यह X पर टिका है।
आरेख या प्रवाह-चित्र का विचार
Puttaswamy 2017 → अधिनियम 2023 → नियम 2025 → अमल 2027 → धारा 17, बोर्ड, धारा 44(3) → सर्वोच्च न्यायालय चुनौती 2026। 10 अंक वाले प्रश्न में मज़बूत बनाम विवादित तालिका।
नैतिकता और शासन का पक्ष
नागरिक-सरकार भरोसा: सरकार नियम बनाने वाली और सबसे बड़ी डेटा-धारक हो तो चौकीदार को कौन देखता है? क़ीमत उठाने वाले RTI उपयोगकर्ता और बिना मुआवज़े वाला उल्लंघन पीड़ित हैं। डिज़ाइन: आनुपातिकता से बँधी धारा 17, सुरक्षित कार्यकाल वाला स्वतंत्र बोर्ड, लौटा RTI परीक्षण और मुआवज़ा। मकसद वैध; वैधता प्रक्रिया, आनुपातिकता और स्वतंत्र जाँच पर।
आँकड़ों को यांत्रिक बनाए बिना कैसे लिखें?
नींव 24 अगस्त 2017, अंतराल 13 मई 2027, दाँत ₹250 करोड़। हर आँकड़ा मतलब के साथ। छोटा परिचय, जल्दी आँकड़े, साफ़ पक्ष, बाँटे सुधार, फैसला।
सामान्य प्रश्न
डेटा प्रिंसिपल और डेटा फिड्यूशियरी में ठीक फर्क क्या है?
प्रिंसिपल वह व्यक्ति है जिसका डेटा, आपके डेटा के लिए आप। फिड्यूशियरी तय करता है क्यों और कैसे संसाधित होगा, जैसे बैंक, ऐप, अस्पताल, सरकारी विभाग। फिड्यूशियरी विश्वास की ज़िम्मेदारी है, संस्था ट्रस्टी की तरह जवाबदेह, केवल लेन-देन पक्ष नहीं।
क्या DPDP अधिनियम GDPR जितनी सुरक्षा देता है?
नहीं। यह हल्का पहली पीढ़ी का क़ानून है। GDPR अनुच्छेद 82 जैसा मुआवज़ा, पोर्टेबिलिटी और भुलाए जाने का स्पष्ट अधिकार नहीं। कारोबार-हितैषी नकारात्मक-सूची स्थानांतरण और सब जगह स्थानीयकरण नहीं। असली वैधानिक ढाँचा है, GDPR से सीमित।
DPDP अधिनियम सर्वोच्च न्यायालय में चुनौती क्यों है?
धारा 17 की चौड़ी सरकारी छूटें, कार्यपालिका-नियंत्रित बोर्ड और धारा 44(3) से RTI लोकहित ओवरराइड हटना मूल आपत्तियाँ हैं। फरवरी/मार्च 2026 के नोटिस और साथ लगी याचिकाएँ; मामला चल रहा है, फैसला नहीं।
DPDP सुरक्षा कब लागू होती है?
नियम 13 नवंबर 2025, तब बोर्ड और परिभाषाएँ। सहमति-प्रबंधक पंजीकरण करीब 13 नवंबर 2026। सूचना/सहमति, सुरक्षा, उल्लंघन की सूचना और प्रिंसिपल अधिकार करीब 13 मई 2027। 2026 के मध्य में मूल हिस्सा एक साल से ज्यादा दूर था।