Disclosure: this guide contains Amazon affiliate links. As an Amazon Associate, Anantam IAS earns from qualifying purchases — at no extra cost to you.
UPSC आंतरिक सुरक्षा की किताब से आपको खतरा समझाना, संबंधित संस्थाएँ पहचानना और काम का जवाब लिखना आना चाहिए। घटनाओं की लंबी सूची से तारीखें मिल सकती हैं, लेकिन उत्तर का ढाँचा नहीं। एक जैसी कई किताबें खरीदने पर यह कमी पहचानना और मुश्किल हो जाता है।
मैं एक मुख्य किताब, सीमित सरकारी अपडेट और नियमित उत्तर लेखन की सलाह दूँगा। Ashok Kumar और Vipul Anekant की Courseware on Challenges to Internal Security of India मुख्य स्रोत का उचित विकल्प है, क्योंकि उसके प्रकाशित contents में सुरक्षा के केंद्रीय विषय हैं। आपकी मौजूदा किताब यही काम कर रही है, तो उसे रखें। दूसरी किताब केवल किसी स्पष्ट कमी के लिए जोड़ें।
एक मुख्य किताब चुनें
सबसे पहले edition और भाषा मिलाएँ। McGraw Hill की English और Hindi किताबों के edition numbers अलग हैं।
| भाषा | जाँची हुई पहचान | खरीदने का फैसला |
|---|---|---|
| English | Courseware on Challenges to Internal Security of India; Ashok Kumar और Vipul Anekant; McGraw Hill; 8th edition; ISBN 9789378528149 | व्यवस्थित English स्रोत चाहिए और व्याख्या समझ आ रही हो तो लें |
| Hindi | Bharat ki Aantrik Suraksha ki Mukhya Chunautiyan – A Courseware; वही लेखक; McGraw Hill; 7th edition; ISBN 9789364446563 | अपनी भाषा की सुविधा से चुनें, लेकिन contents और हाल की जानकारी का दायरा जाँचें |
English के eighth edition की listing का ISBN प्रकाशक से मिलता है। प्रकाशक की Hindi listing अलग seventh edition बताती है। यह न मानें कि English के हर नए हिस्से को Hindi में भी जोड़ दिया गया है।
Contents से विषय शामिल होने का पता चलता है, हर व्याख्या समान रूप से अच्छी होने का नहीं। संभव हो तो खरीदने से पहले sample पढ़ें। Digital access जरूरी हो तो अपनी प्रति की शर्तें पूछें। पुरानी खरीदी प्रति के साथ अनछुआ access code मिलेगा, यह मानकर न चलें।
इस स्रोत को पूरे अध्ययन में रखने के लिए हमारा Mains booklist देखें। परिभाषाएँ और विषय का ढाँचा आंतरिक सुरक्षा की व्याख्या में मिलेंगे। किताब से आगे ऐसे प्रयोग तैयार करने हैं जो केवल उन परिभाषाओं को दोहराते न हों।
हर स्रोत का काम तय करें
स्थायी ढाँचा किताब से लें। बदलते विवरण सरकारी सामग्री से जाँचें। किसी स्रोत को तभी रखें जब बता सकें कि उससे उत्तर में क्या जुड़ता है।
| स्रोत | किस काम के लिए पढ़ें | कहाँ सावधानी रखें |
|---|---|---|
| मुख्य किताब | अवधारणाएँ, संबंध और संस्थाएँ | हाल की संख्या या नीति लेने से पहले जानकारी की समय सीमा देखें |
| गृह मंत्रालय की annual reports | सरकारी कार्यक्रम, संस्थाओं का काम और समय के साथ दिए आँकड़े | रिपोर्ट का वर्ष और परिभाषा देखें; किसी काम का होना उसकी सफलता का प्रमाण नहीं |
| संसदीय जवाब और सरकारी releases | खास तथ्य या नीति की स्पष्टता | जवाब की तारीख और उसमें बताई अवधि लिखें |
| CERT-In advisories | cybersecurity की स्पष्ट समस्या और बचाव का मार्गदर्शन | तकनीकी advisory से policing या national security का पूरा विषय नहीं आता |
| आधिकारिक पुराने प्रश्नपत्र | सवाल की माँग और सीमा समझने के लिए | मॉडल जवाब पढ़ने से पहले खुद जवाब दें |
MHA annual-report सूची और CERT-In से शुरुआत करें। कोई खास तथ्य लें तो notes में उसी report या advisory का लिंक रखें। केवल homepage को किसी संख्या का प्रमाण न बनाएँ।
स्रोतों को नक्शे और सड़क की तारीख वाली सूचना की तरह सोचें। किताब मुख्य ढाँचा देती है, सरकारी सामग्री बदलाव जाँचने में मदद करती है। तुलना की सीमा भी है: सरकार अपनी रिपोर्ट में अपने प्रदर्शन का पक्ष बता सकती है। देखें कि प्रमाण वास्तव में क्या मापता है।
विषयों को अभ्यास में बदलें
English eighth edition के contents में आतंकवाद, क्षेत्रीय उग्रवाद, extremism, संगठित अपराध, cybersecurity, सीमाओं का प्रबंधन और सुरक्षा बल हैं। इन्हें chapter summary की नकल के बजाय पढ़ाई के काम में बदलें।
| विषय | पढ़ाई का काम | क्या तैयार होगा |
|---|---|---|
| आतंकवाद और बाहरी पक्ष | पक्ष, उद्देश्य, सहायता नेटवर्क और प्रतिक्रिया अलग करें | खतरा कैसे बनता है, उसका नक्शा |
| उग्रवाद और extremism | शिकायतें, भर्ती, हिंसा और राज्य की प्रतिक्रिया अलग करें | कारण और उपाय की तुलना |
| विकास और extremism | संबंध समझाएँ, लेकिन गरीबी को पूरा कारण न बना दें | शर्तों के साथ कारण का तर्क |
| संगठित अपराध और money laundering | मूल अपराध और उसकी कमाई के इस्तेमाल को अलग करें | प्रक्रिया का नोट और जाँची हुई संस्थागत भूमिका |
| Cybersecurity और social media | तकनीकी कमजोरी, धोखाधड़ी और public-order असर अलग करें | खतरा और प्रतिक्रिया की तालिका |
| सीमाएँ और सुरक्षा बल | समस्या को सही जिम्मेदारी और तालमेल से जोड़ें | भूमिका और तालमेल का card |
हर विषय का अंत “और बल तैनात करें” से न करें। आर्थिक धोखाधड़ी की शिकायत, हिंसा में भर्ती और सीमा की कमजोरी के लिए अलग संस्थाएँ और अलग सावधानियाँ होंगी।
अफवाह वाले मामले से जवाब बनाएँ
यह हमारा बनाया काल्पनिक अभ्यास है, UPSC का सवाल नहीं। एक जिले में गलत विवरण के साथ वीडियो फैलता है। धार्मिक स्थल के पास भीड़ जुटने लगती है और निवासी धमकियों की शिकायत करते हैं। सुरक्षा बचाते हुए और बिना प्रमाण दोष लगाए प्रशासन को क्या करना चाहिए? किसने वीडियो भेजा या क्यों भेजा, इसके बारे में अतिरिक्त तथ्य न मानें।
पहले जानकारी की परतें अलग करें:
- मामले में दिए तथ्य: गलत विवरण, फैलता content, भीड़ और धमकी की शिकायतें।
- जाँच बाकी: content कहाँ से आया, धमकी किसने दी, खतरा कितना है और कोई संगठित कोशिश है या नहीं।
- क्या नहीं मान सकते: हर share करने वाला आतंकवादी नेटवर्क का हिस्सा है या पूरा समुदाय जिम्मेदार है।
अब हर खतरे को काम और उसकी सीमा से जोड़ें।
| खतरा | कारण के साथ प्रतिक्रिया | सावधानी |
|---|---|---|
| तुरंत शारीरिक नुकसान | खतरे में लोगों और जगहों की सुरक्षा; कानून के अनुसार धमकी का आकलन | आकलित खतरे के अनुसार उचित मात्रा में कदम |
| गलत जानकारी का फैलाव | भरोसेमंद स्थानीय माध्यमों से साफ सुधार; जरूरी platform action का अनुरोध | जरूरी प्रमाण रखें; भड़काऊ content बेवजह न दोहराएँ |
| जाँच के प्रमाण खोना | शिकायत दर्ज करें; सक्षम लोगों से digital evidence बचाएँ | लागू कानूनी प्रक्रिया और निजता का ध्यान |
| समुदायों में भरोसा टूटना | भरोसेमंद स्थानीय प्रतिनिधियों से बात; नियमित सही जानकारी | सामूहिक दोष न लगाएँ, अनजाँचे परिणाम का वादा न करें |
तर्क का क्रम है content दिखना → विश्वास या डर बनना → लोग जुटना → संभावित नुकसान। हर चरण का जवाब अलग हो सकता है। पोस्ट हटाने से उन लोगों की सुरक्षा अपने आप नहीं होती जिन्हें धमकी मिल चुकी है। केवल policing से गलत जानकारी का सुधार नहीं हो जाता।
छोटा अभ्यास उत्तर इस तरह हो सकता है:
“प्रशासन को इसे जानकारी से बनी सार्वजनिक सुरक्षा की समस्या की तरह देखना चाहिए। धमकी झेल रहे लोगों और संवेदनशील जगहों की सुरक्षा, शिकायतों की जाँच और जरूरी digital evidence बचाना प्राथमिक काम होंगे। भरोसेमंद स्थानीय माध्यमों से तुरंत तथ्य बताने पर भ्रम कम हो सकता है। साथ में सक्षम संस्थाएँ कानून के अनुसार जाँच और platform से उचित संपर्क करें। कार्रवाई व्यक्तिगत गलती के प्रमाण पर हो, सामूहिक दोष से बचे और खतरे के अनुपात में हो। समीक्षा का रास्ता बना रहे। आगे बचाव के लिए भरोसेमंद शिकायत व्यवस्था, स्थानीय भरोसा और digital literacy पर काम हो।”
इस उत्तर में अपराधी का नाम नहीं गढ़ा गया। किसी कानून को अपने आप लागू नहीं मान लिया गया। एक कदम से पूरा खतरा खत्म होने का वादा भी नहीं है। सवाल कानून पूछे तो संबंधित प्रावधान जाँचकर जोड़ें।
तथ्य का card बनाएँ
कोई संख्या या नीति इतनी जानकारी के साथ लिखें कि उसका अर्थ गलती से न बदले। अवधि और परिभाषा के बिना संख्या गलत इस्तेमाल हो सकती है।
इन बातों को रिकॉर्ड करें:
- दावा: स्रोत ठीक-ठीक क्या बताता है।
- स्रोत और तारीख: report title, पन्ना या table, प्रकाशन की तारीख और URL।
- माप: घटनाएँ, cases, गिरफ्तारियाँ, दोषसिद्धियाँ, शिकायतें या पैसा; ये अलग हैं।
- अवधि और जगह: किन वर्षों और इलाकों की बात है।
- इस्तेमाल: तथ्य किस तर्क को समर्थन दे सकता है।
- सीमा: उससे क्या साबित नहीं होता।
मिसाल के लिए, काल्पनिक तौर पर registered cybercrime cases बढ़ें तो अपराध बढ़ना, शिकायत ज्यादा होना या रिकॉर्ड करने का तरीका बदलना वजह हो सकती है। केवल संख्या कारण नहीं बताती। इसे सोचने का उदाहरण कहें, हाल का असली आँकड़ा न बना दें।
जरूरत के अनुसार अध्ययन चक्र रखें
समय हो तो चार सप्ताह का चक्र रखें। हर विषय को ज्यादा सत्र देकर इसे बढ़ा सकते हैं, लेकिन बनने वाले notes और जवाब वही रखें।
- सप्ताह 1: बुनियाद, आतंकवाद और क्षेत्रीय उग्रवाद; खतरा बनने का नक्शा बनाएँ।
- सप्ताह 2: extremism, विकास और संगठित अपराध; कारण और उपाय की तुलना लिखें।
- सप्ताह 3: cybersecurity, सीमाएँ और संस्थाओं की भूमिका; खतरा-प्रतिक्रिया cards बनाएँ और जिम्मेदारियाँ जाँचें।
- सप्ताह 4: सरकारी अपडेट जोड़ें, सवाल हल करें और कमजोर जवाब दोबारा लिखें।
60 मिनट हों तो 25 मिनट किताब, 10 मिनट एक संबंधित सरकारी अपडेट, 15 मिनट उपयोग का जवाब और 10 मिनट समीक्षा रखें। 30 मिनट हों तो पढ़ने वाला हिस्सा छोटा लें। एक सत्र में अपडेट और दूसरे में उत्तर लेखन कर सकते हैं।
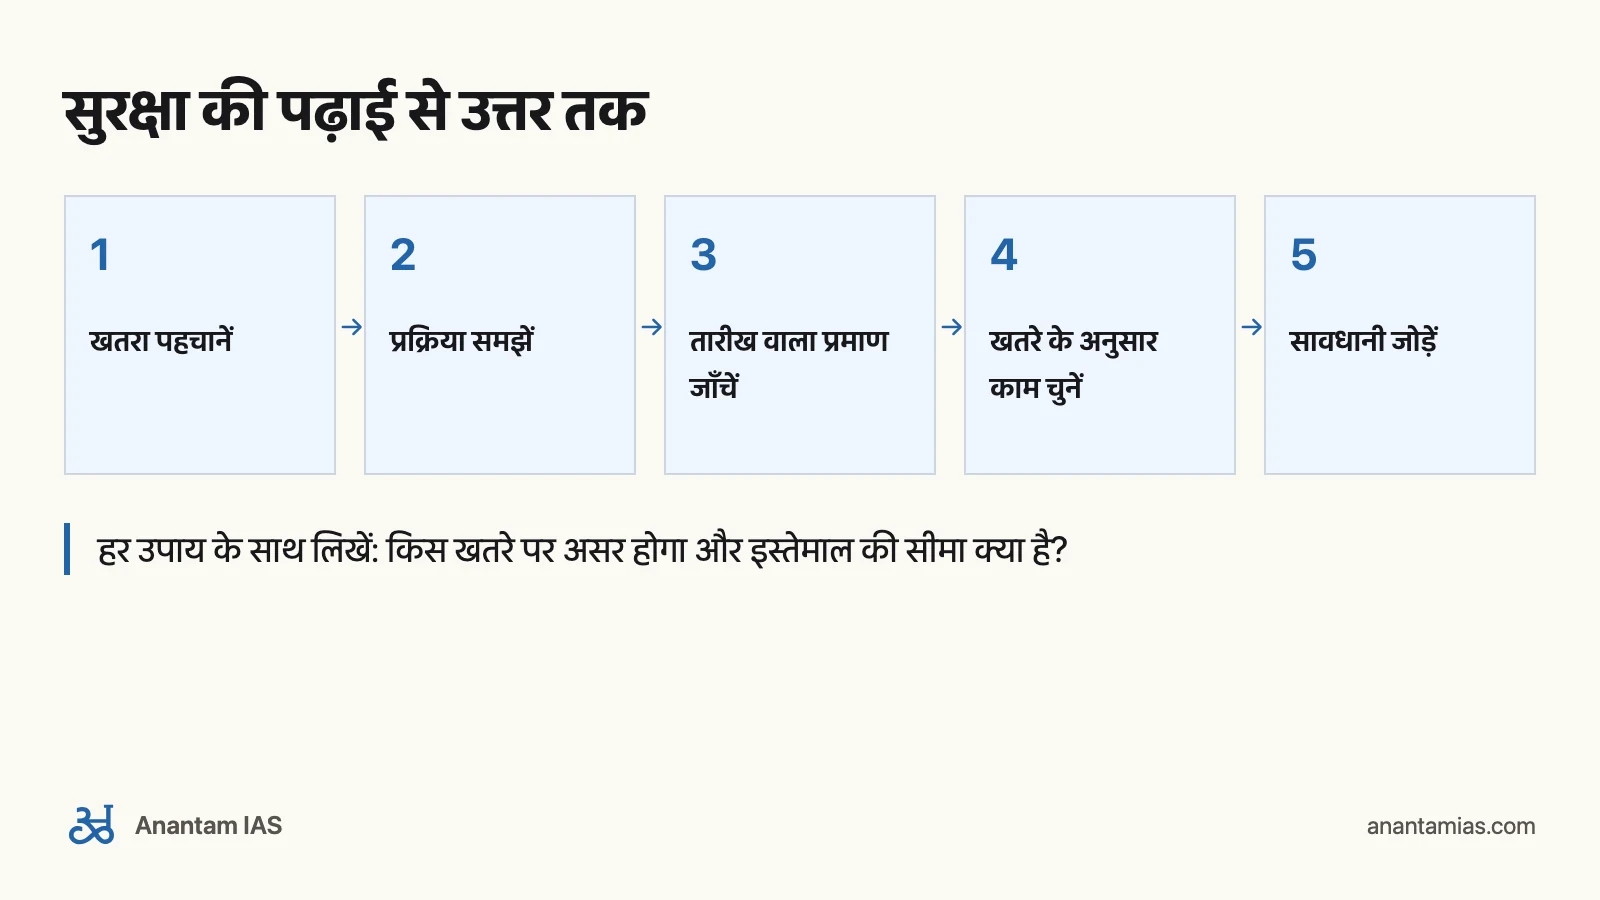
विषय खत्म करने से पहले किताब बंद करके खतरे की प्रक्रिया समझाएँ, संबंधित संस्थाएँ बताएँ और एक सावधानी के साथ प्रतिक्रिया लिखें। ये तीन काम नहीं हो रहे, तो कमी वाला हिस्सा दोबारा पढ़ें। दूसरी पूरी किताब अभी न जोड़ें।
सामान्य प्रश्न
आंतरिक सुरक्षा की कौन सी किताब से शुरुआत करें?
Ashok Kumar और Vipul Anekant की Courseware on Challenges to Internal Security of India प्रकाशित दायरे के आधार पर उचित मुख्य स्रोत है। Sample देखें। आपकी मौजूदा किताब जरूरत पूरी करती है तो उसे रखें।
क्या English और Hindi editions एक हैं?
Edition numbers अलग हैं। McGraw Hill का English eighth edition ISBN 9789378528149 और Hindi seventh edition ISBN 9789364446563 है। दोनों में समान अपडेट मानकर न चलें।
क्या हाल की घटनाओं के लिए एक किताब काफी है?
किताब से ढाँचा लें और तारीख वाले सरकारी स्रोत से अपडेट करें। किसी आँकड़े को लेने से पहले उसकी अवधि और परिभाषा देखें।
क्या गृह मंत्रालय की पूरी annual report पढ़नी है?
स्पष्ट पढ़ाई के सवाल से संबंधित हिस्से पढ़ें। Report, table, अवधि और प्रमाण की सीमा लिखें। असंबंधित संख्याएँ इकट्ठा न करें।
Chapter से Mains का उत्तर कैसे बनाएँ?
खतरा बनने की प्रक्रिया समझाएँ। जिम्मेदार संस्थाएँ बताएँ। हर प्रतिक्रिया को खतरे से जोड़ें और सावधानियाँ लिखें। मॉडल पढ़ने से पहले अपना जवाब दें।